PDPA มีโทษอะไรบ้าง? สรุปบทลงโทษทางปกครอง อาญา แพ่ง และวิธีป้องกันไม่ให้ถูกปรับ
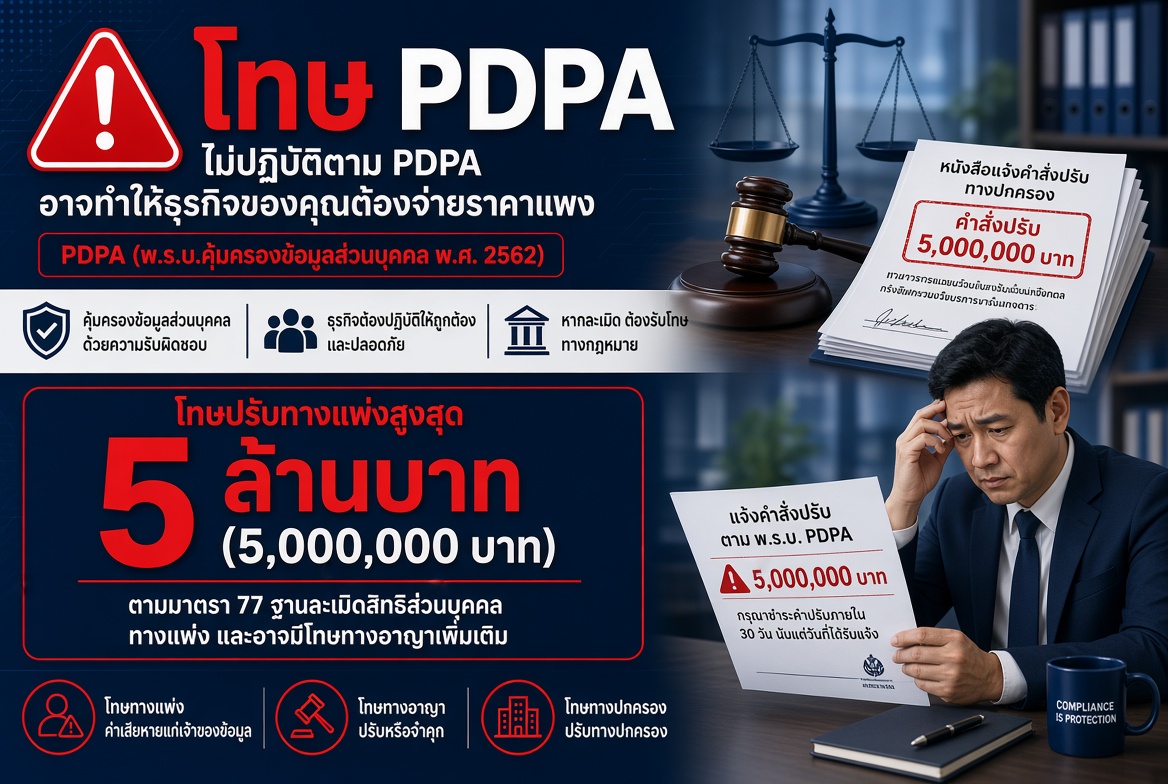
พระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 หรือ PDPA ไม่ได้เป็นเพียงกฎหมายที่กำหนดหน้าที่ให้องค์กรปฏิบัติตามเท่านั้น แต่ยังมีบทลงโทษที่ชัดเจนและรุนแรงหากละเมิด หลายองค์กรยังเข้าใจผิดคิดว่า “ยังไม่มีใครถูกปรับจริง” หรือ “ธุรกิจเล็กคงไม่ถึงคราว” แต่ความจริงแล้วสำนักงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล (สคส.) ได้เริ่มบังคับใช้และมีการปรับจริงแล้วในช่วงหลัง และบทลงโทษก็ครอบคลุมทั้งทางปกครอง อาญา และแพ่ง
บทความนี้จะสรุป โทษ PDPA อย่างละเอียดว่ามีอะไรบ้าง ความรุนแรงแค่ไหน กรณีไหนที่เสี่ยงถูกปรับสูง และที่สำคัญที่สุดคือวิธีป้องกันไม่ให้เกิดความเสี่ยงเหล่านั้น โดยเชื่อมโยงกับองค์ประกอบสำคัญอย่าง Privacy Notice, Cookie consent, ROPA และระบบจัดการ คำขอใช้สิทธิ์ของเจ้าของข้อมูล เพื่อให้เห็นภาพชัดว่าการ ทำ PDPA อย่างครบถ้วนคือเกราะป้องกันที่ดีที่สุด
ภาพรวมของบทลงโทษตามกฎหมาย PDPA
PDPA กำหนดบทลงโทษไว้ 3 ระดับหลัก ได้แก่
- โทษทางปกครอง (Administrative Fines)
- โทษทางอาญา (Criminal Penalties)
- ความรับผิดทางแพ่ง (Civil Liability)
ทั้งสามระดับสามารถเกิดขึ้นพร้อมกันได้ในกรณีเดียวกัน หมายความว่าองค์กรอาจถูกปรับทางปกครอง ถูกดำเนินคดีอาญา และถูกฟ้องเรียกค่าเสียหายทางแพ่งในคราวเดียว
1. โทษทางปกครอง (ปรับสูงสุด 5 ล้านบาท)
โทษทางปกครองเป็นบทลงโทษที่ใช้บ่อยที่สุดและกระทบธุรกิจโดยตรง คณะกรรมการผู้เชี่ยวชาญสามารถสั่งปรับได้สูงสุด 5 ล้านบาท ต่อกรณี ขึ้นอยู่กับลักษณะและความรุนแรงของการละเมิด
กรณีที่มักถูกปรับทางปกครอง ได้แก่
- ไม่มี Privacy Notice หรือมีแต่ไม่ครบถ้วน ไม่แจ้งวัตถุประสงค์ ฐานทางกฎหมาย หรือสิทธิของเจ้าของข้อมูล
- ใช้คุกกี้หรือเทคโนโลยีติดตามโดยไม่มี Cookie consent ที่ถูกต้อง
- ไม่จัดทำหรือจัดทำ ROPA ไม่ครบถ้วน
- ไม่มีช่องทางหรือไม่ตอบสนอง คำขอใช้สิทธิ์ของเจ้าของข้อมูล ภายในเวลาที่กำหนด
- ไม่มีมาตรการรักษาความมั่นคงปลอดภัยที่เหมาะสม
- ไม่แจ้งเหตุละเมิดข้อมูลภายใน 72 ชั่วโมง
โทษปรับทางปกครองไม่ได้คิดจากขนาดองค์กรเพียงอย่างเดียว แต่พิจารณาจากผลกระทบต่อเจ้าของข้อมูล จำนวนข้อมูลที่เกี่ยวข้อง และว่าองค์กรมีเจตนาหรือประมาทเลินเล่อหรือไม่
2. โทษทางอาญา
โทษทางอาญาจะใช้ในกรณีที่รุนแรงกว่า โดยเฉพาะเมื่อเกี่ยวข้องกับข้อมูลส่วนบุคคลที่มีความอ่อนไหว (Sensitive Personal Data) เช่น ข้อมูลสุขภาพ ข้อมูลชีวภาพ ความคิดเห็นทางการเมือง หรือประวัติอาชญากรรม
บทลงโทษทางอาญาหลัก ๆ ได้แก่
- จำคุกไม่เกิน 1 ปี หรือปรับไม่เกิน 1 ล้านบาท หรือทั้งจำทั้งปรับ ในกรณีเก็บ ใช้ หรือเปิดเผยข้อมูลอ่อนไหวโดยไม่มีฐานทางกฎหมายหรือความยินยอมโดยชัดแจ้ง
- โทษอาจสูงขึ้นหากเป็นการกระทำเพื่อแสวงหาประโยชน์โดยมิชอบ หรือทำให้เกิดความเสียหายร้ายแรง
โทษอาญาไม่ได้จำกัดอยู่แค่ตัวองค์กร แต่สามารถลงโทษผู้บริหารหรือผู้รับผิดชอบที่เกี่ยวข้องได้ด้วย หากพิสูจน์ได้ว่ามีส่วนรู้เห็นหรือละเลยหน้าที่
3. ความรับผิดทางแพ่ง
นอกจากโทษปรับและโทษอาญาแล้ว เจ้าของข้อมูลที่ได้รับความเสียหายสามารถฟ้องร้องเรียกค่าสินไหมทดแทนทางแพ่งได้ตามมาตรา 77
จุดสำคัญคือ ศาลสามารถสั่งให้จ่าย ค่าสินไหมทดแทนเพื่อการลงโทษ ได้อีกสูงสุด 2 เท่า ของความเสียหายจริง หมายความว่าหากเจ้าของข้อมูลพิสูจน์ความเสียหายได้ 1 ล้านบาท องค์กรอาจต้องจ่ายสูงสุดถึง 3 ล้านบาท
ความรับผิดทางแพ่งนี้ยิ่งเพิ่มความเสี่ยงให้กับองค์กรที่ไม่มีระบบจัดการ คำขอใช้สิทธิ์ของเจ้าของข้อมูล หรือไม่มีหลักฐานจาก ROPA และบันทึกความยินยอม เพราะเมื่อถูกฟ้องจะยากต่อการพิสูจน์ว่าได้ปฏิบัติตามกฎหมายแล้ว
กรณีที่องค์กรและเว็บไซต์เสี่ยงถูกปรับมากที่สุด
จากแนวทางการบังคับใช้ที่ผ่านมา กรณีที่พบความเสี่ยงสูงบ่อยครั้ง ได้แก่
กรณีที่ 1: เว็บไซต์ไม่มี Cookie consent ที่ถูกต้อง
เว็บไซต์จำนวนมากยังใช้คุกกี้วิเคราะห์และโฆษณาก่อนที่ผู้ใช้จะให้ความยินยอม หรือมีแบนเนอร์ที่ไม่มีปุ่มปฏิเสธอย่างชัดเจน การละเมิดนี้เชื่อมโยงโดยตรงกับหน้าที่ต้องมี Cookie consent ตามหลักความยินยอมของ PDPA
กรณีที่ 2: ไม่มี Privacy Notice หรือมีแต่ไม่แจ้งครบ
หลายเว็บไซต์มีเพียงข้อความสั้น ๆ ว่า “เรารักษาความเป็นส่วนตัวของคุณ” โดยไม่ระบุวัตถุประสงค์ ฐานทางกฎหมาย ระยะเวลาเก็บข้อมูล หรือช่องทางใช้สิทธิ ซึ่งไม่เพียงพอตามมาตรา 23
กรณีที่ 3: ไม่มีระบบรองรับคำขอใช้สิทธิ์ของเจ้าของข้อมูล
เมื่อมีผู้ใช้ส่งคำขอเข้าถึง แก้ไข ลบ หรือถอนความยินยอม องค์กรไม่มีช่องทางรับหรือตอบสนองล่าช้า การไม่มีระบบจัดการ คำขอใช้สิทธิ์ของเจ้าของข้อมูล จึงกลายเป็นจุดอ่อนสำคัญ
กรณีที่ 4: ไม่มี ROPA หรือมีแต่ไม่เป็นปัจจุบัน
เมื่อถูกตรวจสอบ องค์กรไม่สามารถแสดงบันทึกรายการกิจกรรมประมวลผลข้อมูลได้ หรือ ROPA ที่จัดทำไว้ไม่ตรงกับความเป็นจริง
วิธีป้องกันไม่ให้ถูกปรับตามกฎหมาย PDPA
การป้องกันโทษ PDPA ที่ดีที่สุดคือการ ทำ PDPA ให้ครบถ้วนและมีหลักฐานพร้อมตรวจสอบ ไม่ใช่เพียงการมีเอกสารไว้ดูเล่น
ขั้นตอนป้องกันที่สำคัญ ได้แก่
- จัดทำ Privacy Notice ให้ครบถ้วนและเข้าถึงง่าย
- ต้องครอบคลุมวัตถุประสงค์ ฐานทางกฎหมาย ประเภทข้อมูล ระยะเวลาเก็บ ผู้รับข้อมูล สิทธิของเจ้าของข้อมูล และช่องทางติดต่อ
- ติดตั้ง Cookie consent ที่ถูกต้องตามหลัก opt-in
- ต้องขอความยินยอมก่อนตั้งคุกกี้ที่ไม่จำเป็น มีตัวเลือกปฏิเสธชัดเจน และบันทึกหลักฐานความยินยอมไว้
- จัดทำและปรับปรุง ROPA อย่างสม่ำเสมอ
- ROPA คือหลักฐานสำคัญที่แสดงว่าองค์กรรู้ว่าตนเองประมวลผลข้อมูลอะไร เพื่ออะไร และเก็บไว้นานแค่ไหน
- มีระบบจัดการคำขอใช้สิทธิ์ของเจ้าของข้อมูล
- ต้องมีช่องทางรับคำขอที่ชัดเจน มีกระบวนการตรวจสอบตัวตน ตอบสนองภายในกำหนด และบันทึกหลักฐานการดำเนินการ
- จัดให้มีมาตรการรักษาความมั่นคงปลอดภัยและแผนแจ้งเหตุละเมิด
- รวมถึงการฝึกอบรมพนักงานและการทดสอบระบบเป็นระยะ
เครื่องมือที่ช่วยลดความเสี่ยงจากโทษ PDPA ได้อย่างมีประสิทธิภาพ
การจัดทำทุกอย่างด้วยตัวเองหรือพึ่งเอกสารอย่างเดียวมักไม่เพียงพอ เพราะขาดระบบที่สร้างหลักฐานแบบเรียลไทม์และจัดการคำขอได้อย่างต่อเนื่อง
ระบบอย่าง PDPA Desk ที่ https://pdpa.gramick.app/ ถูกออกแบบมาเพื่อช่วยให้องค์กร ทำ PDPA ได้ครบตามข้อบังคับและลดความเสี่ยงจากบทลงโทษ โดยรวมฟังก์ชันสำคัญไว้ในที่เดียว ได้แก่
- ระบบจัดทำและจัดการ ROPA
- Cookie consent ที่ถูกต้องตามกฎหมายพร้อมบันทึกหลักฐาน
- ช่องทางรับและจัดการ คำขอใช้สิทธิ์ของเจ้าของข้อมูล
- การสร้าง Privacy Notice ตามมาตรฐาน
- เครื่องมือช่วยแจ้งเหตุละเมิดและเก็บหลักฐานการปฏิบัติตาม
การใช้ระบบแบบครบวงจรช่วยให้องค์กรมีหลักฐานพร้อมแสดงเมื่อถูกตรวจสอบ ลดโอกาสถูกปรับ และทำให้การปฏิบัติตามกฎหมายเป็นเรื่องที่จัดการได้จริง ไม่ใช่ภาระที่หนักเกินไป
สรุป: รู้โทษแล้วต้องป้องกันทันที
โทษตามกฎหมาย PDPA ไม่ใช่เรื่องไกลตัวอีกต่อไป ทั้งโทษปรับทางปกครองสูงสุด 5 ล้านบาท โทษอาญา และความรับผิดทางแพ่งที่อาจถูกเรียกค่าเสียหายเพิ่มได้อีก ล้วนเป็นความเสี่ยงที่องค์กรและเว็บไซต์ต้องเผชิญหากละเลยการ ทำ PDPA
การมี Privacy Notice ที่ครบถ้วน มี Cookie consent ที่ถูกต้อง มี ROPA ที่เป็นระบบ และมีช่องทางจัดการ คำขอใช้สิทธิ์ของเจ้าของข้อมูล อย่างมีประสิทธิภาพ คือวิธีป้องกันที่ดีที่สุด
หากองค์กรของคุณยังไม่มีระบบรองรับ หรือต้องการทำให้ครบถ้วนและมีหลักฐานพร้อมตรวจสอบ สามารถเริ่มต้นได้ที่ https://pdpa.gramick.app/ ซึ่งช่วยให้ ทำ PDPA ได้ตรงตามข้อบังคับของกฎหมาย และลดความเสี่ยงจากบทลงโทษได้อย่างเป็นรูปธรรม
อย่ารอให้ถูกตรวจสอบหรือมีคำร้องเรียนเข้ามาก่อนค่อยเริ่มต้น การป้องกันวันนี้คุ้มค่ากว่าการแก้ไขปัญหาและจ่ายค่าปรับในวันหน้าอย่างแน่นอน