ข้อบังคับตามกฎหมาย PDPA ที่องค์กรและเว็บไซต์ต้องปฏิบัติตามอย่างเคร่งครัด
พระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 หรือ PDPA ไม่ใช่เพียงแนวปฏิบัติที่แนะนำ แต่เป็นกฎหมายที่มีผลบังคับใช้อย่างเต็มรูปแบบตั้งแต่วันที่ 1 มิถุนายน 2565 โดยมีบทลงโทษทั้งทางปกครอง อาญา และแพ่งที่ชัดเจน องค์กรใดก็ตามที่เก็บ ใช้ หรือเปิดเผยข้อมูลส่วนบุคคล ไม่ว่าจะเป็นบริษัทขนาดใหญ่ ธุรกิจขนาดกลางและเล็ก หรือแม้แต่เว็บไซต์ที่ให้บริการแก่บุคคลในประเทศไทย ล้วนต้องปฏิบัติตามข้อบังคับเหล่านี้อย่างเคร่งครัด
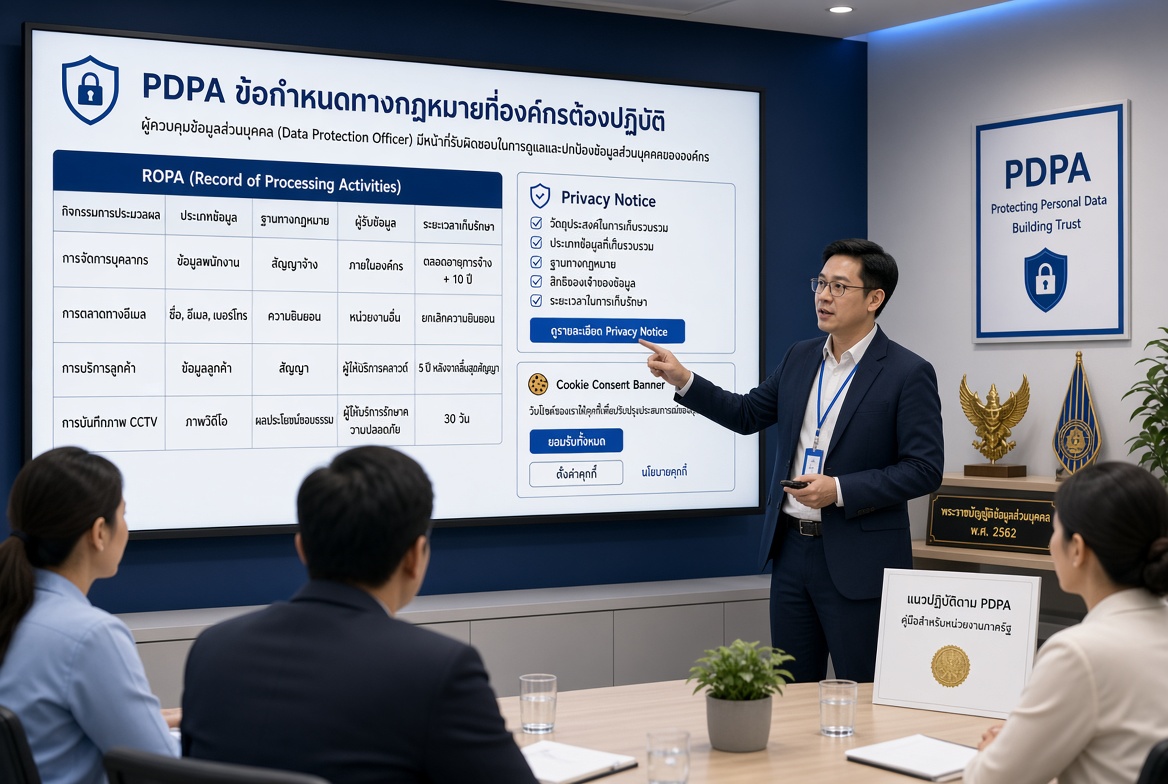
บทความนี้จะเจาะลึกข้อบังคับตามกฎหมาย PDPA ที่สำคัญที่สุด โดยเน้นหน้าที่ที่องค์กรและเจ้าของเว็บไซต์ต้องดำเนินการจริง รวมถึงความเชื่อมโยงระหว่าง Privacy Notice, Cookie consent, ROPA และระบบจัดการ คำขอใช้สิทธิ์ของเจ้าของข้อมูล เพื่อให้เห็นภาพว่าการ ทำ PDPA ไม่ใช่เรื่องเลือกได้ แต่เป็นภาระหน้าที่ตามกฎหมายที่หลีกเลี่ยงไม่ได้
ขอบเขตการบังคับใช้ของ PDPA ตามกฎหมาย
PDPA ใช้บังคับกับผู้ควบคุมข้อมูลส่วนบุคคลและผู้ประมวลผลข้อมูลส่วนบุคคลที่ตั้งอยู่ในประเทศไทย รวมถึงผู้ที่อยู่นอกประเทศไทยแต่มีการเสนอสินค้าหรือบริการแก่เจ้าของข้อมูลในประเทศไทย หรือมีการติดตามพฤติกรรมของเจ้าของข้อมูลในประเทศไทย (มาตรา 5)
ข้อมูลส่วนบุคคลหมายถึงข้อมูลเกี่ยวกับบุคคลซึ่งทำให้สามารถระบุตัวบุคคลนั้นได้ไม่ว่าทางตรงหรือทางอ้อม แต่ไม่รวมถึงข้อมูลของผู้ถึงแก่กรรม ข้อมูลส่วนบุคคลที่มีความอ่อนไหว (Sensitive Personal Data) เช่น ข้อมูลสุขภาพ ข้อมูลชีวภาพ ความคิดเห็นทางการเมือง หรือประวัติอาชญากรรม มีข้อกำหนดที่เข้มงวดกว่าและต้องได้รับความยินยอมโดยชัดแจ้งในกรณีส่วนใหญ่
องค์กรที่ละเมิดข้อบังคับอาจถูกปรับทางปกครองสูงสุด 5 ล้านบาทต่อกรณี มีโทษจำคุกสูงสุด 1 ปีหรือปรับสูงสุด 1 ล้านบาทในกรณีข้อมูลอ่อนไหว และศาลสามารถสั่งค่าสินไหมทดแทนเพื่อการลงโทษได้อีกสูงสุด 2 เท่าของความเสียหายจริง
ข้อบังคับหลักที่องค์กรต้องปฏิบัติตามเมื่อทำ PDPA
1. ต้องมีฐานทางกฎหมายในการประมวลผลข้อมูลส่วนบุคคล
มาตรา 19 และมาตรา 24 กำหนดว่าผู้ควบคุมข้อมูลจะเก็บรวบรวม ใช้ หรือเปิดเผยข้อมูลส่วนบุคคลไม่ได้ หากไม่มีฐานทางกฎหมายรองรับ ฐานที่พบบ่อย ได้แก่
- ความยินยอม (Consent)
- การปฏิบัติตามสัญญา
- การปฏิบัติตามกฎหมาย
- ประโยชน์โดยชอบด้วยกฎหมาย (Legitimate Interest)
- การป้องกันหรือระงับอันตรายต่อชีวิต ร่างกาย หรือสุขภาพ
- ภารกิจเพื่อประโยชน์สาธารณะ
ความยินยอมต้องเป็นไปโดยอิสระ เฉพาะเจาะจง ได้รับแจ้ง และเป็นการแสดงเจตนาที่ชัดเจน การถอนความยินยอมต้องทำได้ง่ายเท่ากับการให้ความยินยอม สำหรับเว็บไซต์ การใช้คุกกี้ที่ไม่จำเป็นต้องอาศัย Cookie consent ที่ถูกต้องตามหลักการนี้
2. หน้าที่แจ้ง Privacy Notice ให้เจ้าของข้อมูลทราบ
มาตรา 23 กำหนดให้ผู้ควบคุมข้อมูลต้องแจ้งรายละเอียดสำคัญแก่เจ้าของข้อมูลก่อนหรือในขณะเก็บรวบรวมข้อมูลส่วนบุคคล รายละเอียดที่ต้องแจ้ง ได้แก่
- วัตถุประสงค์ของการเก็บรวบรวม
- ข้อมูลส่วนบุคคลที่จะเก็บ
- ระยะเวลาการเก็บรักษา
- บุคคลหรือหน่วยงานที่ข้อมูลอาจถูกเปิดเผย
- สิทธิของเจ้าของข้อมูล
- ช่องทางติดต่อผู้ควบคุมข้อมูล
Privacy Notice จึงไม่ใช่เพียงเอกสารทางเลือก แต่เป็นข้อบังคับตามกฎหมายที่ต้องจัดทำและทำให้เข้าถึงได้ง่าย โดยเฉพาะบนเว็บไซต์ที่มีแบบฟอร์มหรือระบบเก็บข้อมูลอัตโนมัติ การไม่มี Privacy Notice ที่ครบถ้วนถือเป็นการละเมิดโดยตรง
3. การขอความยินยอมและ Cookie consent
สำหรับกรณีที่ใช้ความยินยอมเป็นฐานทางกฎหมาย มาตรา 19 กำหนดเงื่อนไขอย่างเข้มงวด ความยินยอมต้องแยกออกจากเรื่องอื่น ไม่ใช้กล่องติ๊กไว้ล่วงหน้า และต้องบันทึกหลักฐานไว้
บนเว็บไซต์ ข้อบังคับนี้แปลออกมาเป็นระบบ Cookie consent ที่ต้องแสดงก่อนที่คุกกี้ที่ไม่จำเป็นจะทำงาน ต้องมีตัวเลือกปฏิเสธอย่างชัดเจน และต้องสามารถถอนความยินยอมได้ในภายหลัง คุกกี้ที่จำเป็นต่อการทำงานของเว็บไซต์สามารถใช้ได้โดยไม่ต้องขอความยินยอม แต่ต้องแจ้งใน Privacy Notice
4. การจัดทำและเก็บรักษา ROPA
มาตรา 39 กำหนดให้ผู้ควบคุมข้อมูลต้องจัดทำและเก็บรักษาบันทึกรายการกิจกรรมประมวลผลข้อมูลส่วนบุคคล (ROPA) ไว้เพื่อให้ตรวจสอบได้ แม้จะมีข้อยกเว้นบางส่วนสำหรับกิจการขนาดเล็ก แต่การมี ROPA ยังคงเป็นหลักฐานสำคัญที่แสดงถึงความรับผิดชอบตามกฎหมาย
ROPA ต้องระบุอย่างน้อย
- รายการข้อมูลส่วนบุคคลที่เก็บรวบรวม
- วัตถุประสงค์ของการประมวลผล
- ข้อมูลเกี่ยวกับผู้ควบคุมข้อมูล
- ระยะเวลาการเก็บรักษา
- มาตรการรักษาความมั่นคงปลอดภัย
- การโอนข้อมูลไปต่างประเทศ (ถ้ามี)
การไม่มี ROPA หรือมีแต่ไม่ครบถ้วนจะทำให้ยากต่อการพิสูจน์ว่าองค์กรปฏิบัติตามกฎหมายเมื่อถูกตรวจสอบ
5. การจัดการคำขอใช้สิทธิ์ของเจ้าของข้อมูล
เจ้าของข้อมูลมีสิทธิหลายประการตามมาตรา 30 ถึงมาตรา 36 ได้แก่
- สิทธิในการเข้าถึงและขอสำเนาข้อมูล
- สิทธิในการแก้ไขข้อมูลให้ถูกต้อง
- สิทธิในการลบหรือทำลายข้อมูล
- สิทธิในการระงับการใช้ข้อมูล
- สิทธิในการคัดค้านการประมวลผล
- สิทธิในการขอให้โอนข้อมูล
- สิทธิในการถอนความยินยอม
ผู้ควบคุมข้อมูลมีหน้าที่จัดให้มีช่องทางที่ง่ายและชัดเจนในการรับ คำขอใช้สิทธิ์ของเจ้าของข้อมูล และต้องดำเนินการภายในระยะเวลาที่กำหนด (โดยทั่วไปไม่เกิน 30 วัน) หากปฏิเสธต้องแจ้งเหตุผลและบันทึกไว้ใน ROPA
เว็บไซต์ที่ไม่มียืนยันระบบรับและจัดการ คำขอใช้สิทธิ์ของเจ้าของข้อมูล เสี่ยงต่อการถูกฟ้องร้องและถูกปรับ
6. มาตรการรักษาความมั่นคงปลอดภัยและการแจ้งเหตุละเมิด
มาตรา 37 กำหนดให้ผู้ควบคุมข้อมูลต้องจัดให้มีมาตรการรักษาความมั่นคงปลอดภัยที่เหมาะสมเพื่อป้องกันการสูญหาย เข้าถึง ใช้ เปลี่ยนแปลง แก้ไข หรือเปิดเผยข้อมูลส่วนบุคคลโดยไม่มีอำนาจ
เมื่อเกิดเหตุละเมิดข้อมูลส่วนบุคคลที่อาจก่อให้เกิดความเสี่ยงต่อสิทธิและเสรีภาพของเจ้าของข้อมูล ผู้ควบคุมต้องแจ้งต่อสำนักงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคลภายใน 72 ชั่วโมง และในบางกรณีต้องแจ้งเจ้าของข้อมูลด้วย
ข้อบังคับเฉพาะสำหรับเว็บไซต์และธุรกิจออนไลน์
เว็บไซต์มีลักษณะพิเศษเพราะมีการเก็บข้อมูลอัตโนมัติผ่านคุกกี้ แบบฟอร์ม และระบบวิเคราะห์ ดังนั้นข้อบังคับที่ต้องเน้นเป็นพิเศษ ได้แก่
- การมี Privacy Notice ที่เชื่อมโยงจากทุกหน้า โดยเฉพาะหน้าแบบฟอร์ม
- การติดตั้ง Cookie consent ที่ทำงานถูกต้องตามหลัก opt-in
- การมีแบบฟอร์มหรือช่องทางรับ คำขอใช้สิทธิ์ของเจ้าของข้อมูล ที่ใช้งานง่าย
- การบันทึกกิจกรรมประมวลผลไว้ใน ROPA รวมถึงกิจกรรมการใช้คุกกี้และการตลาด
การ ทำ PDPA บนเว็บไซต์จึงไม่สามารถทำได้เพียงการเขียนข้อความนโยบายแล้ววางไว้ แต่ต้องมีระบบที่รองรับการทำงานจริงและสร้างหลักฐานที่ตรวจสอบได้
บทลงโทษและผลกระทบจากการไม่ปฏิบัติตามข้อบังคับ
การไม่ปฏิบัติตามข้อบังคับของ PDPA นำไปสู่โทษหลายระดับ
- โทษทางปกครอง: ปรับสูงสุด 5 ล้านบาท
- โทษทางอาญา: จำคุกสูงสุด 1 ปี หรือปรับสูงสุด 1 ล้านบาท (กรณีข้อมูลอ่อนไหว)
- ความรับผิดทางแพ่ง: ค่าสินไหมทดแทนจริงบวกค่าสินไหมเพื่อการลงโทษสูงสุด 2 เท่า
นอกจากโทษตามกฎหมายแล้ว องค์กรยังเสี่ยงต่อความเสียหายด้านชื่อเสียง การสูญเสียความเชื่อมั่นจากลูกค้า และอุปสรรคในการทำธุรกิจกับพาร์ทเนอร์ที่ต้องการมาตรฐานการคุ้มครองข้อมูลสูง
วิธีปฏิบัติตามข้อบังคับอย่างมีประสิทธิภาพ
การ ทำ PDPA ให้ครบตามข้อบังคับสามารถทำได้สองแนวทางหลัก คือ การจัดทำด้วยตนเองหรือจ้างที่ปรึกษา ซึ่งมักใช้เวลานานและขาดระบบที่ต่อเนื่อง หรือการใช้เครื่องมือที่ออกแบบมาเฉพาะเพื่อรองรับข้อบังคับเหล่านี้
ระบบอย่าง PDPA Desk ที่ https://pdpa.gramick.app/ ถูกพัฒนาขึ้นเพื่อช่วยให้องค์กรปฏิบัติตามข้อบังคับของ PDPA ได้ครบถ้วนในที่เดียว โดยครอบคลุม
- การจัดทำและจัดการ ROPA
- ระบบ Cookie consent ที่ถูกต้องตามกฎหมาย
- ช่องทางรับและจัดการ คำขอใช้สิทธิ์ของเจ้าของข้อมูล
- การสร้าง Privacy Notice ตามมาตรฐาน
- การบันทึกหลักฐานเพื่อรองรับการตรวจสอบ
การใช้ระบบแบบนี้ช่วยให้องค์กรลดความเสี่ยงจากการละเมิดข้อบังคับ สร้างหลักฐานที่ชัดเจน และทำให้การ ทำ PDPA กลายเป็นกระบวนการที่จัดการได้จริง ไม่ใช่เพียงเอกสารที่เก็บไว้ในตู้
สรุป: ข้อบังคับตามกฎหมาย PDPA ไม่ใช่ทางเลือก
PDPA กำหนดหน้าที่ชัดเจนให้องค์กรต้องมีฐานทางกฎหมายในการประมวลผลข้อมูล ต้องแจ้ง Privacy Notice ต้องจัดการความยินยอมและ Cookie consent ให้ถูกต้อง ต้องจัดทำ ROPA และต้องมีระบบรองรับ คำขอใช้สิทธิ์ของเจ้าของข้อมูล การละเลยข้อบังคับเหล่านี้ไม่เพียงนำมาซึ่งโทษทางกฎหมาย แต่ยังกระทบต่อความน่าเชื่อถือและการเติบโตของธุรกิจในระยะยาว
องค์กรและเจ้าของเว็บไซต์ที่ต้องการปฏิบัติตามข้อบังคับอย่างครบถ้วนและมีหลักฐานพร้อมตรวจสอบ สามารถเริ่มต้นได้ที่ https://pdpa.gramick.app/ ซึ่งออกแบบมาเพื่อช่วย ทำ PDPA ให้สอดคล้องกับพระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 โดยตรง
การปฏิบัติตามข้อบังคับวันนี้ คือการปกป้องทั้งองค์กรและเจ้าของข้อมูลในวันข้างหน้า และสร้างรากฐานที่แข็งแกร่งให้กับธุรกิจในยุคดิจิทัลที่ความเป็นส่วนตัวกลายเป็นมาตรฐานที่หลีกเลี่ยงไม่ได้