ทำ PDPA ทำไมทุกเว็บไซต์ต้องมี? ประโยชน์ ผลกระทบ และวิธีทำครบด้วยระบบเดียว
ในยุคที่ข้อมูลส่วนบุคคลกลายเป็นสินทรัพย์สำคัญของธุรกิจออนไลน์ การ ทำ PDPA ไม่ใช่เพียงข้อบังคับทางกฎหมายอีกต่อไป แต่เป็นพื้นฐานของความน่าเชื่อถือและความยั่งยืนของเว็บไซต์ทุกประเภท ไม่ว่าจะเป็นร้านค้าออนไลน์ บริษัทบริการ หรือเว็บไซต์องค์กรเล็ก ๆ พระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 หรือที่เรียกสั้น ๆ ว่า PDPA มีผลบังคับใช้อย่างเต็มรูปแบบตั้งแต่วันที่ 1 มิถุนายน 2565 และครอบคลุมทั้งองค์กรในประเทศไทยและองค์กรต่างประเทศที่ให้บริการหรือติดตามพฤติกรรมของบุคคลในไทย
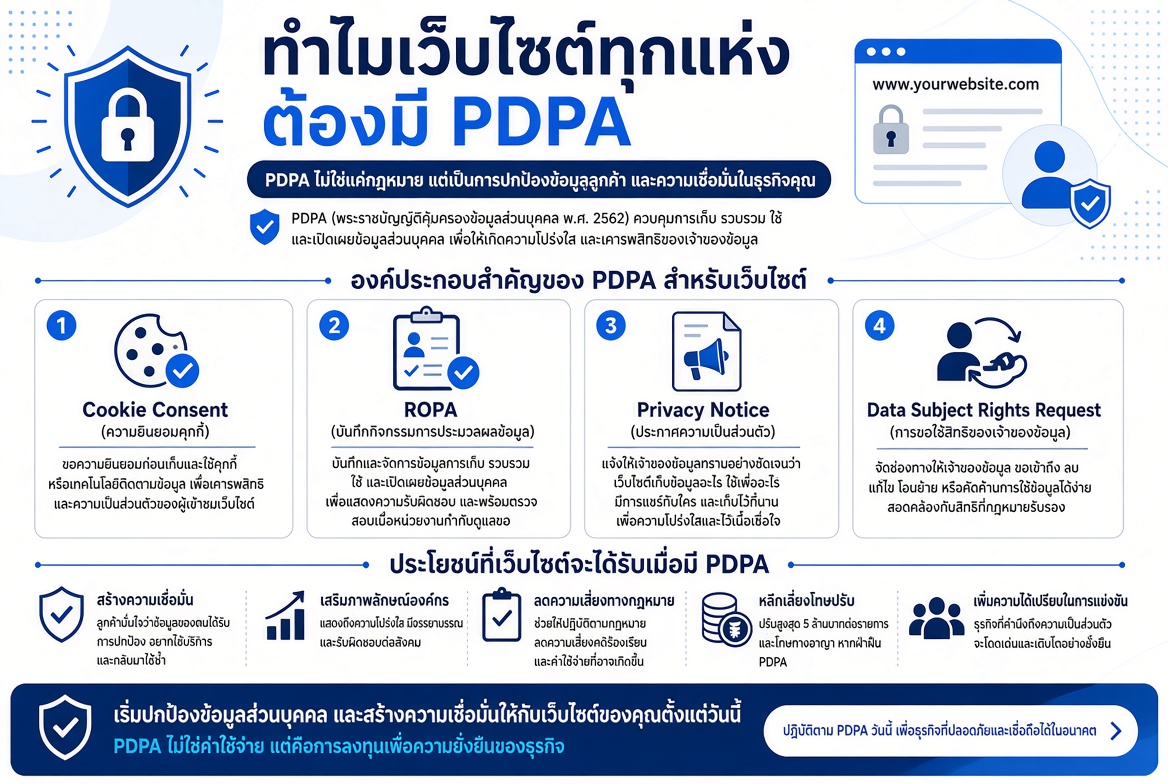
หลายคนอาจคิดว่า “เว็บไซต์ของฉันเล็ก ไม่น่าจะเกี่ยวกับ” หรือ “แค่มีนโยบายความเป็นส่วนตัวก็พอแล้ว” แต่ความจริงแล้วทุกเว็บไซต์ที่เก็บ ใช้ หรือเปิดเผยข้อมูลส่วนบุคคล ไม่ว่าจะเป็นชื่อ อีเมล หมายเลขโทรศัพท์ ประวัติการเข้าชม หรือแม้แต่คุกกี้ ล้วนอยู่ภายใต้ PDPA ทั้งสิ้น บทความนี้จะพาคุณไปทำความเข้าใจอย่างละเอียดว่าทำไมต้อง ทำ PDPA ทำไมทุกเว็บไซต์ต้องมี ผลกระทบหากไม่ทำ ประโยชน์ที่ได้รับ และวิธีทำให้ครบถ้วนโดยไม่ยุ่งยาก โดยเน้นองค์ประกอบสำคัญอย่าง Privacy Notice, Cookie consent, ROPA และระบบจัดการ คำขอใช้สิทธิ์ของเจ้าของข้อมูล
PDPA คืออะไร และทำไมถึงสำคัญกับเว็บไซต์
PDPA ถูกออกแบบมาโดยอิงหลักการของ GDPR ของสหภาพยุโรป เพื่อคุ้มครองสิทธิของเจ้าของข้อมูลส่วนบุคคล (Data Subject) ข้อมูลส่วนบุคคลตามกฎหมายหมายถึงข้อมูลใด ๆ ที่สามารถระบุตัวบุคคลได้ทั้งทางตรงและทางอ้อม ไม่ว่าจะเป็นชื่อ-นามสกุล ที่อยู่ อีเมล หมายเลขโทรศัพท์ เลขบัตรประชาชน ข้อมูลสุขภาพ ข้อมูลชีวภาพ หรือแม้แต่ข้อมูลพฤติกรรมการใช้งานเว็บไซต์ผ่านคุกกี้
ผู้ควบคุมข้อมูลส่วนบุคคล (Data Controller) คือผู้ที่ตัดสินใจว่าจะเก็บข้อมูลอะไร ใช้ทำอะไร และเก็บนานแค่ไหน ส่วนผู้ประมวลผลข้อมูล (Data Processor) คือผู้ที่ทำงานตามคำสั่งของผู้ควบคุม เช่น บริษัทโฮสติ้งหรือผู้ให้บริการอีเมล เว็บไซต์ส่วนใหญ่ทำหน้าที่เป็นผู้ควบคุมข้อมูล เพราะเป็นผู้กำหนดวัตถุประสงค์ในการเก็บข้อมูลจากผู้เข้าชม ลูกค้า หรือพนักงาน
เหตุผลหลักที่ต้อง ทำ PDPA คือกฎหมายกำหนดให้มีฐานทางกฎหมายในการประมวลผลข้อมูล เช่น ความยินยอม การปฏิบัติตามสัญญา ประโยชน์โดยชอบด้วยกฎหมาย หรือการปฏิบัติตามกฎหมายอื่น ๆ หากไม่มีฐานที่ถูกต้อง การเก็บหรือใช้ข้อมูลถือเป็นการละเมิด และอาจถูกปรับสูงสุด 5 ล้านบาทต่อกรณี รวมถึงโทษทางอาญาในกรณีข้อมูลอ่อนไหว และความรับผิดทางแพ่งที่อาจถูกเรียกค่าเสียหายเพิ่มได้อีก
สำหรับเว็บไซต์ ความสำคัญยิ่งชัดเจน เพราะเว็บไซต์ส่วนใหญ่เก็บข้อมูลผ่านแบบฟอร์มติดต่อ การสมัครรับข่าวสาร การสั่งซื้อสินค้า และการใช้คุกกี้เพื่อวิเคราะห์พฤติกรรม หากไม่มีระบบที่ถูกต้อง ผู้เข้าชมอาจไม่ทราบว่าข้อมูลของตนถูกนำไปใช้อย่างไร และเจ้าของเว็บไซต์ก็ไม่มีหลักฐานแสดงความรับผิดชอบเมื่อถูกตรวจสอบ
ทำไมทุกเว็บไซต์ต้องมีระบบ PDPA
ไม่ใช่เพียงเว็บไซต์ขนาดใหญ่เท่านั้นที่ต้องปฏิบัติตาม แม้แต่เว็บไซต์ธุรกิจขนาดเล็กหรือเว็บส่วนตัวที่มีแบบฟอร์มติดต่อก็อยู่ในขอบเขต เพราะกฎหมายไม่ได้ยกเว้นตามขนาดองค์กรอย่างสมบูรณ์ (มีข้อยกเว้นบางส่วนสำหรับกิจการขนาดเล็กเรื่องการบันทึก ROPA แต่ยังต้องมี Privacy Notice และจัดการสิทธิของเจ้าของข้อมูลอยู่) เว็บไซต์ที่เปิดให้บริการแก่คนไทยหรือติดตามพฤติกรรมของคนในไทย แม้เซิร์ฟเวอร์จะอยู่นอกประเทศ ก็ต้องปฏิบัติตามเช่นกัน
เหตุผลหลัก ๆ ที่ทุกเว็บไซต์ต้อง ทำ PDPA มีดังนี้
- การเก็บข้อมูลเกิดขึ้นโดยอัตโนมัติ
- แม้คุณไม่ได้ตั้งใจเก็บข้อมูลส่วนบุคคล ระบบเว็บไซต์สมัยใหม่ก็มักเก็บข้อมูลผ่านคุกกี้ ล็อกเซิร์ฟเวอร์ หรือแบบฟอร์ม หากไม่มี Cookie consent ที่ถูกต้อง คุกกี้ที่ไม่จำเป็นจะถูกตั้งก่อนที่ผู้ใช้จะยินยอม ซึ่งขัดกับหลักการ opt-in ของ PDPA
- สิทธิของเจ้าของข้อมูลต้องได้รับการตอบสนอง
- เจ้าของข้อมูลมีสิทธิหลายอย่าง เช่น สิทธิในการเข้าถึง แก้ไข ลบ คัดค้าน หรือขอให้โอนข้อมูล และสิทธิในการถอนความยินยอม เว็บไซต์ต้องมีช่องทางให้ยื่น คำขอใช้สิทธิ์ของเจ้าของข้อมูล ได้ง่าย และต้องตอบสนองภายในเวลาที่กำหนด หากไม่มีระบบรองรับ อาจเกิดปัญหาเมื่อมีคำขอเข้ามาจริง
- ความโปร่งใสเป็นข้อบังคับ
- ต้องแจ้งวัตถุประสงค์ วิธีการเก็บ ระยะเวลาการเก็บ และผู้ที่ข้อมูลจะถูกเปิดเผยให้ทราบล่วงหน้าผ่าน Privacy Notice ที่เข้าถึงได้ง่าย ไม่ใช่เพียงข้อความสั้น ๆ ในหน้าท้ายเว็บ
- หลักฐานการปฏิบัติตามกฎหมาย
- เมื่อสำนักงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล (สคส.) เข้าตรวจสอบ องค์กรต้องแสดงบันทึกรายการกิจกรรมประมวลผลข้อมูล หรือ ROPA ได้ รวมถึงบันทึกความยินยอมและการจัดการคำขอ
หากเว็บไซต์ไม่มีระบบเหล่านี้ ความเสี่ยงไม่ได้อยู่ที่การถูกปรับเพียงอย่างเดียว แต่รวมถึงการสูญเสียความเชื่อมั่นจากลูกค้า ภาพลักษณ์องค์กรที่เสียหาย และปัญหาในการขยายธุรกิจไปยังตลาดที่ต้องการมาตรฐานความเป็นส่วนตัวสูง
องค์ประกอบสำคัญที่ทุกเว็บไซต์ต้องมีเมื่อทำ PDPA
การ ทำ PDPA ให้ครบไม่ได้หมายถึงการเขียนนโยบายยาว ๆ แล้วจบ แต่ต้องมีเครื่องมือและกระบวนการที่ทำงานจริง องค์ประกอบหลักที่ควรมี ได้แก่
1. Privacy Notice (ประกาศความเป็นส่วนตัว)
Privacy Notice คือเอกสารหรือหน้าเว็บที่แจ้งให้เจ้าของข้อมูลทราบถึงรายละเอียดการประมวลผลข้อมูล ควรระบุอย่างชัดเจนว่า
- เก็บข้อมูลอะไรบ้าง
- วัตถุประสงค์อะไร
- ฐานทางกฎหมายอะไร
- เก็บนานแค่ไหน
- เปิดเผยให้ใครบ้าง
- สิทธิของเจ้าของข้อมูลมีอะไรบ้าง
- ช่องทางติดต่อผู้ควบคุมข้อมูล
Privacy Notice ควรเข้าถึงได้ง่ายจากทุกหน้าของเว็บไซต์ โดยเฉพาะหน้าที่มีแบบฟอร์ม และควรเขียนด้วยภาษาที่เข้าใจง่าย ไม่ใช้ศัพท์กฎหมายซับซ้อนเกินไป การมี Privacy Notice ที่ดีไม่เพียงช่วยให้ปฏิบัติตามกฎหมาย แต่ยังสร้างความโปร่งใสและลดข้อร้องเรียนในอนาคต
2. Cookie consent
คุกกี้เป็นหนึ่งในแหล่งข้อมูลส่วนบุคคลที่พบบ่อยที่สุดบนเว็บไซต์ คุกกี้ที่จำเป็นต่อการทำงานของเว็บไซต์ (เช่น คุกกี้สำหรับตะกร้าสินค้าหรือการล็อกอิน) ไม่ต้องขอความยินยอม แต่คุกกี้เพื่อการวิเคราะห์ (Analytics) การโฆษณา หรือการปรับแต่งประสบการณ์ผู้ใช้ ต้องได้รับความยินยอมก่อนจึงจะตั้งได้
Cookie consent ที่ถูกต้องตาม PDPA ควรมีลักษณะดังนี้
- แสดงก่อนที่คุกกี้ที่ไม่จำเป็นจะทำงาน
- มีตัวเลือก Accept All, Reject All และ Manage Preferences อย่างชัดเจน
- ไม่บังคับให้ยอมรับเพื่อเข้าถึงเนื้อหาหลัก (ไม่ใช้ Cookie Wall ที่กดดัน)
- บันทึกหลักฐานความยินยอมไว้ตรวจสอบได้
- ให้ถอนความยินยอมได้ง่ายเท่ากับการให้
เว็บไซต์ที่ไม่มี Cookie consent ที่เหมาะสมเสี่ยงทั้งการละเมิดกฎหมายและปัญหาด้าน SEO ในระยะยาว เพราะเครื่องมือวิเคราะห์อาจทำงานไม่ถูกต้องหากผู้ใช้ปฏิเสธคุกกี้จำนวนมาก
3. ROPA (Records of Processing Activities)
ROPA คือบันทึกรายการกิจกรรมที่องค์กรประมวลผลข้อมูลส่วนบุคคล ตามมาตรา 39 ของ PDPA แม้กิจการขนาดเล็กจะมีข้อยกเว้นบางส่วน แต่การจัดทำ ROPA ยังคงเป็นแนวปฏิบัติที่ดีและช่วยให้เห็นภาพรวมของข้อมูลในองค์กรได้อย่างชัดเจน
ROPA โดยทั่วไปจะระบุ
- ประเภทของข้อมูลส่วนบุคคล
- วัตถุประสงค์ของการประมวลผล
- หมวดหมู่ของเจ้าของข้อมูล
- ผู้รับข้อมูล
- การโอนข้อมูลไปต่างประเทศ
- ระยะเวลาการเก็บรักษา
- มาตรการรักษาความมั่นคงปลอดภัย
การมี ROPA ที่เป็นระบบช่วยให้ตอบคำถามของหน่วยงานกำกับดูแลได้รวดเร็ว และเป็นเครื่องมือภายในสำหรับการจัดการความเสี่ยงด้านข้อมูล
4. ระบบจัดการคำขอใช้สิทธิ์ของเจ้าของข้อมูล
เจ้าของข้อมูลสามารถยื่น คำขอใช้สิทธิ์ของเจ้าของข้อมูล ได้หลายรูปแบบ เช่น ขอเข้าถึงข้อมูล ขอแก้ไข ขอลบ ขอระงับการใช้ หรือขอให้โอนข้อมูล เว็บไซต์ต้องมีช่องทางที่ง่ายและชัดเจนในการรับคำขอเหล่านี้ และต้องมีกระบวนการภายในในการตรวจสอบตัวตน ตอบสนอง และบันทึกหลักฐาน
หากไม่มีระบบรองรับ การจัดการคำขอด้วยมืออาจล่าช้า ผิดพลาด หรือไม่สามารถพิสูจน์ได้ว่าได้ดำเนินการตามกฎหมายแล้ว ซึ่งเป็นจุดเสี่ยงสำคัญเมื่อเกิดข้อพิพาท
ประโยชน์ของการทำ PDPA อย่างครบถ้วน
การ ทำ PDPA ไม่ได้มีแต่ต้นทุน แต่ให้ผลตอบแทนที่ชัดเจนในหลายมิติ
สร้างความน่าเชื่อถือและภาพลักษณ์องค์กร
ลูกค้าในปัจจุบันให้ความสำคัญกับความเป็นส่วนตัวมากขึ้น เว็บไซต์ที่มี Privacy Notice ที่ชัดเจน มี Cookie consent ที่โปร่งใส และมีช่องทางจัดการ คำขอใช้สิทธิ์ของเจ้าของข้อมูล แสดงถึงความรับผิดชอบและทำให้ผู้ใช้รู้สึกปลอดภัยในการให้ข้อมูล
ลดความเสี่ยงทางกฎหมายและการเงิน
โทษปรับสูงสุด 5 ล้านบาทต่อกรณี รวมถึงโทษอาญาในบางกรณี เป็นต้นทุนที่สูงกว่าการลงทุนในระบบปฏิบัติตามมาก การมีหลักฐานจาก ROPA และบันทึกความยินยอมช่วยลดความเสี่ยงเมื่อถูกตรวจสอบ
รองรับการขยายธุรกิจและการร่วมมือกับพาร์ทเนอร์
หลายบริษัทใหญ่และองค์กรระหว่างประเทศกำหนดให้คู่ค้าต้องมีมาตรฐานการคุ้มครองข้อมูลส่วนบุคคล การมีระบบ ทำ PDPA ที่ครบช่วยเปิดโอกาสทางธุรกิจใหม่ ๆ
ช่วยด้าน SEO และการตลาดระยะยาวทางอ้อม
แม้ Google จะไม่ได้จัดอันดับโดยตรงจาก PDPA แต่เว็บไซต์ที่ปฏิบัติตามกฎหมายมักมีโครงสร้างข้อมูลที่ดีกว่า มีหน้า Privacy Notice ที่ชัดเจน และมีประสบการณ์ผู้ใช้ที่ดีกว่าจากการจัดการคุกกี้ที่ถูกต้อง ซึ่งส่งผลต่อ Core Web Vitals และอัตราการเข้าชมซ้ำ นอกจากนี้ การสร้างเนื้อหาคุณภาพเกี่ยวกับ PDPA ยังช่วยสร้าง backlink และ authority ในหัวข้อที่เกี่ยวข้องได้
เพิ่มประสิทธิภาพภายในองค์กร
เมื่อมี ROPA ที่เป็นระบบ องค์กรจะเห็นภาพข้อมูลที่เก็บอยู่ชัดขึ้น ช่วยลดการเก็บข้อมูลเกินความจำเป็น (Data Minimization) และลดความเสี่ยงจากการรั่วไหล
ผลกระทบหากไม่ทำ PDPA
ผลกระทบไม่ได้จำกัดอยู่ที่ค่าปรับเพียงอย่างเดียว
- ความเสี่ยงจากการร้องเรียนของเจ้าของข้อมูล – หากมีผู้ใช้ยื่น คำขอใช้สิทธิ์ของเจ้าของข้อมูล แล้วไม่ได้รับการตอบสนอง อาจนำไปสู่การร้องเรียนต่อ สคส.
- ปัญหาในการใช้เครื่องมือวิเคราะห์และการตลาด – คุกกี้ที่ไม่ได้รับความยินยอมอาจทำให้ข้อมูลวิเคราะห์ไม่สมบูรณ์
- ความเสียหายต่อชื่อเสียง – เมื่อเกิดเหตุละเมิดข้อมูลหรือถูกเปิดเผยว่าไม่ปฏิบัติตามกฎหมาย ภาพลักษณ์องค์กรจะได้รับผลกระทบรุนแรง
- อุปสรรคในการทำธุรกิจข้ามชาติ – การโอนข้อมูลไปต่างประเทศต้องมีมาตรการคุ้มครองที่เหมาะสม หากไม่มีระบบพื้นฐานก็ยากที่จะปฏิบัติตาม
วิธีเริ่มต้นทำ PDPA ให้ครบและง่ายขึ้น
หลายองค์กรเริ่มต้นด้วยการจ้างที่ปรึกษาหรือทำเอกสารเอง ซึ่งใช้เวลานานและอาจขาดระบบที่ทำงานจริง ปัจจุบันมีเครื่องมือที่ออกแบบมาเฉพาะเพื่อ ทำ PDPA ให้ครบในที่เดียว เช่น ระบบที่รวม ROPA, Cookie consent, การจัดการ คำขอใช้สิทธิ์ของเจ้าของข้อมูล, การแจ้งเหตุละเมิดภายใน 72 ชั่วโมง และ Privacy Notice ไว้ด้วยกัน
เครื่องมืออย่าง PDPA Desk ที่ https://pdpa.gramick.app/ ถูกออกแบบตาม พ.ร.บ. คุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 โดยตรง มีแม่แบบภาษาไทยพร้อมใช้ ช่วยให้จัดทำ ROPA ได้เป็นระบบ สร้าง Cookie consent ที่ถูกต้องตามกฎหมาย มีช่องทางรับและจัดการ คำขอใช้สิทธิ์ของเจ้าของข้อมูล และจัดทำ Privacy Notice ได้ง่าย พร้อมหลักฐานที่ตรวจสอบได้เมื่อถูกถามจากหน่วยงานกำกับดูแล
การใช้ระบบแบบครบวงจรช่วยลดภาระงานภายใน ลดความเสี่ยงจากความผิดพลาดของมนุษย์ และทำให้การ ทำ PDPA ไม่ใช่โครงการครั้งเดียวแล้วจบ แต่เป็นกระบวนการที่ต่อเนื่องและตรวจสอบได้
สรุป: ทำ PDPA ไม่ใช่ภาระ แต่เป็นการลงทุนที่คุ้มค่า
การ ทำ PDPA สำหรับเว็บไซต์ไม่ได้เป็นเพียงการปฏิบัติตามกฎหมาย แต่เป็นการสร้างรากฐานของความน่าเชื่อถือ ความโปร่งใส และการเติบโตที่ยั่งยืน ทุกเว็บไซต์ที่เก็บข้อมูลส่วนบุคคล ไม่ว่าจะเล็กหรือใหญ่ ควรมี Privacy Notice ที่ชัดเจน มี Cookie consent ที่ถูกต้อง มี ROPA ที่เป็นระบบ และมีช่องทางจัดการ คำขอใช้สิทธิ์ของเจ้าของข้อมูล อย่างมีประสิทธิภาพ
หากยังไม่ได้เริ่มต้น หรือกำลังมองหาระบบที่ช่วยให้ทำได้ครบในที่เดียว สามารถเริ่มต้นได้ทันทีที่ https://pdpa.gramick.app/ ซึ่งออกแบบมาเพื่อให้องค์กรไทย ทำ PDPA ได้อย่างครบถ้วน มีหลักฐานพร้อมตรวจสอบ และใช้งานง่ายโดยไม่ต้องเริ่มจากศูนย์
การลงทุนในระบบคุ้มครองข้อมูลส่วนบุคคลวันนี้ จะช่วยปกป้องทั้งองค์กรและผู้ใช้ในระยะยาว และสร้างความได้เปรียบในการแข่งขันในยุคที่ความเป็นส่วนตัวกลายเป็นมาตรฐานที่ทุกคนคาดหวัง